Operadoras de saúde também devem se adequar à LGPD, explica especialista
Advogada, especialista em direito público, compliance e LGPD, Ana Luiza Rebouças, comenta sobre a lei.
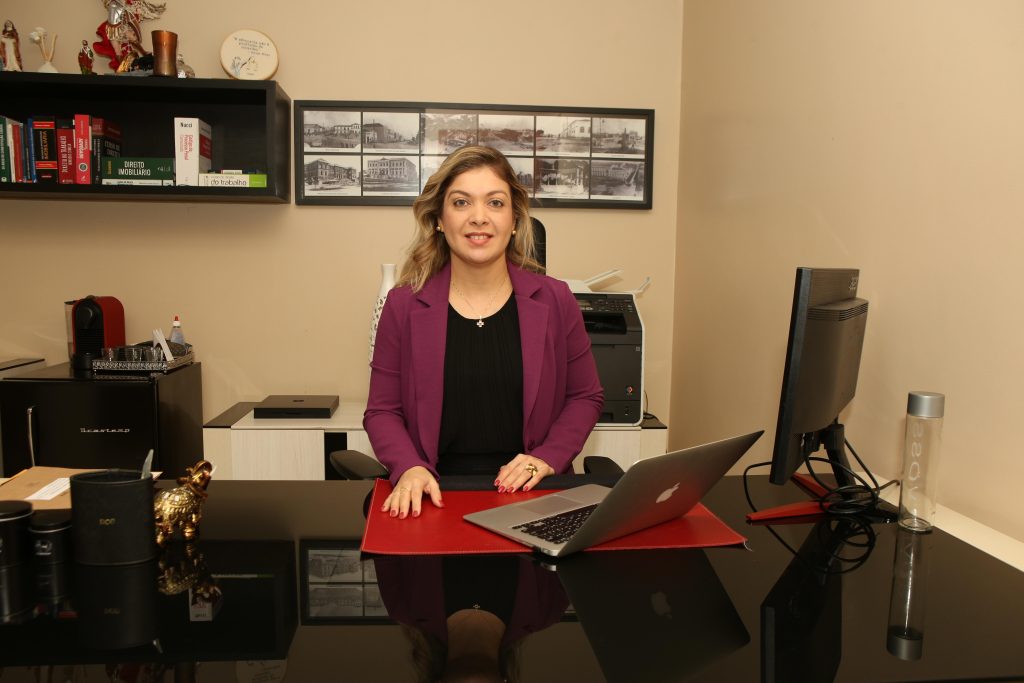
Mesmo criada em 2018, foi a partir de agosto de 2020 que a Lei Geral de Proteção de Dados (LGPD) passou a regulamentar o uso, a proteção e a transferência de dados pessoais. A lei abrange todos os setores de atuação e as operadoras de saúde também precisam se adequar. A advogada, especialista em direito público, compliance e LGPD, Ana Luiza Moraes Rebouças, explica que as empresas de saúde têm a obrigação de comprovar que elas, de fato, estão exercendo a proteção de dados de seus clientes.
“Proteger os dados de uma pessoa não se limita à questão da tecnologia da informação, como colocar um antivírus no computador para evitar ataques hackers, por exemplo. É preciso existir todo um procedimento interno, com relatórios, presença de encarregados, DPO (Data Protection Officer) e que a operadora trate a informação de forma protegida, comunicando como faz isso ao cliente”, explica.
A especialista diz ainda que até a destinação das informações preenchidas em papel devem ser informadas ao cliente, que tem direito de saber quanto tempo as informações colhidas ficarão armazenadas, onde acontecerá este armazenamento e até onde a empresa fará o descarte do papel quando não for mais necessário.
As empresas também devem ter um canal de comunicação e apresentar a política de privacidade, onde neste documento deve estar descrito todas as informações necessárias. Para isso, é ideal que as empresas implementem um canal de comunicação.
Ana Luiza enfatiza que muitas já estão no caminho e implantaram a LGPD. “É necessário também que elas deem publicidade na política de proteção de dados. Não são só operadoras de saúde, mas consultórios médicos particulares, clínicas e até a rede pública deve se adequar”.
Para a advogada, o maior desafio é que as operadoras entendam o próprio fluxo interno. “É preciso ter o controle eficaz do momento da colheita da informação até o descarte e para isso é preciso uma equipe especializada que verifique tudo, inclusive os eventuais pontos de riscos, onde possa haver falha ou ausência do procedimento”
O cliente, se quiser, deve saber até quais colaboradores daquela empresa terão acesso aos seus dados. “São informações que podem ser usadas para atos ilícitos e as empresas precisam compreender que esses dados hoje valem dinheiro. São dados sensíveis que devem estar seguros”, alerta.
Falta de proteção gera multa
Caso o cliente solicite informações da política de privacidade de dados, a empresa tem um prazo, por lei, de 15 dias para responder. Não havendo essa resposta, a empresa pode ser punida e multada em até 2% do valor de lucro arrecadado.
“Mas, o pior de tudo, é a exposição negativa que essa empresa pode ter caso um cliente divulgue que não teve seus dados pessoais devidamente armazenados e que estes foram vazados”, frisa Ana Luiza. No Brasil, denúncias podem ser feitas para a Autoridade Nacional de Proteção de Dados (ANPD), responsável por apurar. “O ideal mesmo é tentar resolver diretamente com a empresa”.
Ana recomenda às empresas que, para evitar problemas futuros, o mais recomendável ainda é que a empresa já esteja com toda uma assessoria jurídica e tecnológica, no sentido de fomentar e instruir a empresa e colaboradoresdo que é a LGPD; fazer revisões de contratos, cuidar do fluxo interno, entre outros processos”, finaliza.