‘Segurança digital reduz custo nos negócios’, diz diretor-geral da Netscout Brasil
A Crítica entrevistou Geraldo Guazzelli, diretor da Netscout no Brasil. A empresa, líder global em gestão de desempenho e segurança cibernética, monitora quase metade do tráfego de internet mundial através do sistema Atlas
“O grande desafio hoje para os diretores de tecnologia é provar que a segurança não é um custo, mas uma forma de otimizar o negócio”, afirma Geraldo Guazzelli, diretor-geral da Netscout no Brasil
O Brasil é um dos cinco maiores alvos de ataques cibernéticos do mundo, ao mesmo tempo em que figura entre os maiores geradores de tráfego malicioso. Em um cenário onde a digitalização avança sobre serviços essenciais — do saneamento básico à distribuição de energia e internet via satélite no Amazonas — a segurança digital deixa de ser uma questão técnica para se tornar um item essencial nos negócios.
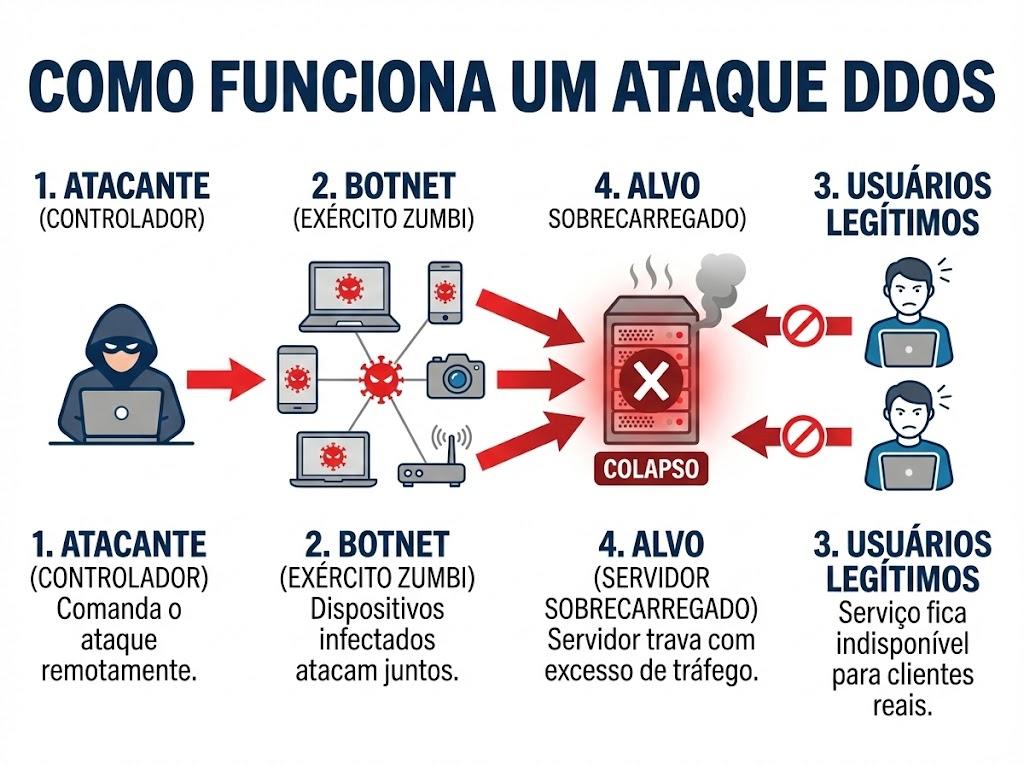
Um ataque DDoS é uma sobrecarga intencional de tráfego que faz um site ou serviço online travar e ficar indisponível para usuários reais ()
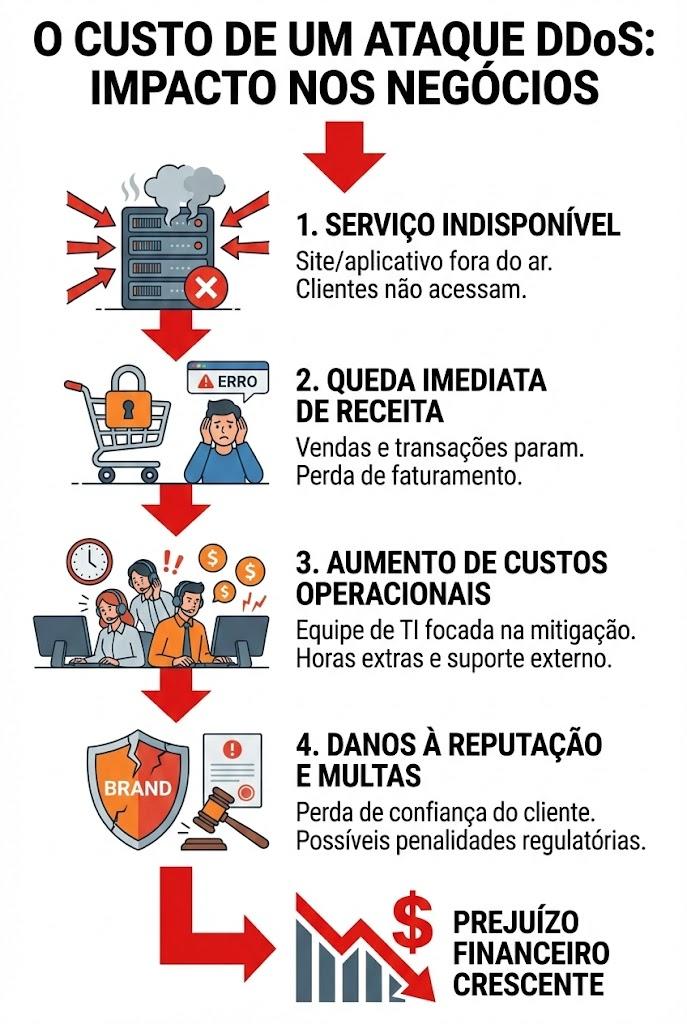
Entenda o efeito cascata: como a paralisação do serviço por um ataque DDoS gera um ciclo crescente de prejuízos financeiros e operacionais para as empresas ()
Para entender os riscos dessa nova era, A Crítica entrevista Geraldo Guazzelli, diretor da Netscout no Brasil. A empresa, líder global em gestão de desempenho e segurança cibernética, monitora quase metade do tráfego de internet mundial através do sistema Atlas.
Guazzelli detalha a sofisticação dos novos golpes, o impacto da Inteligência Artificial em crimes contra empresas e negócios.
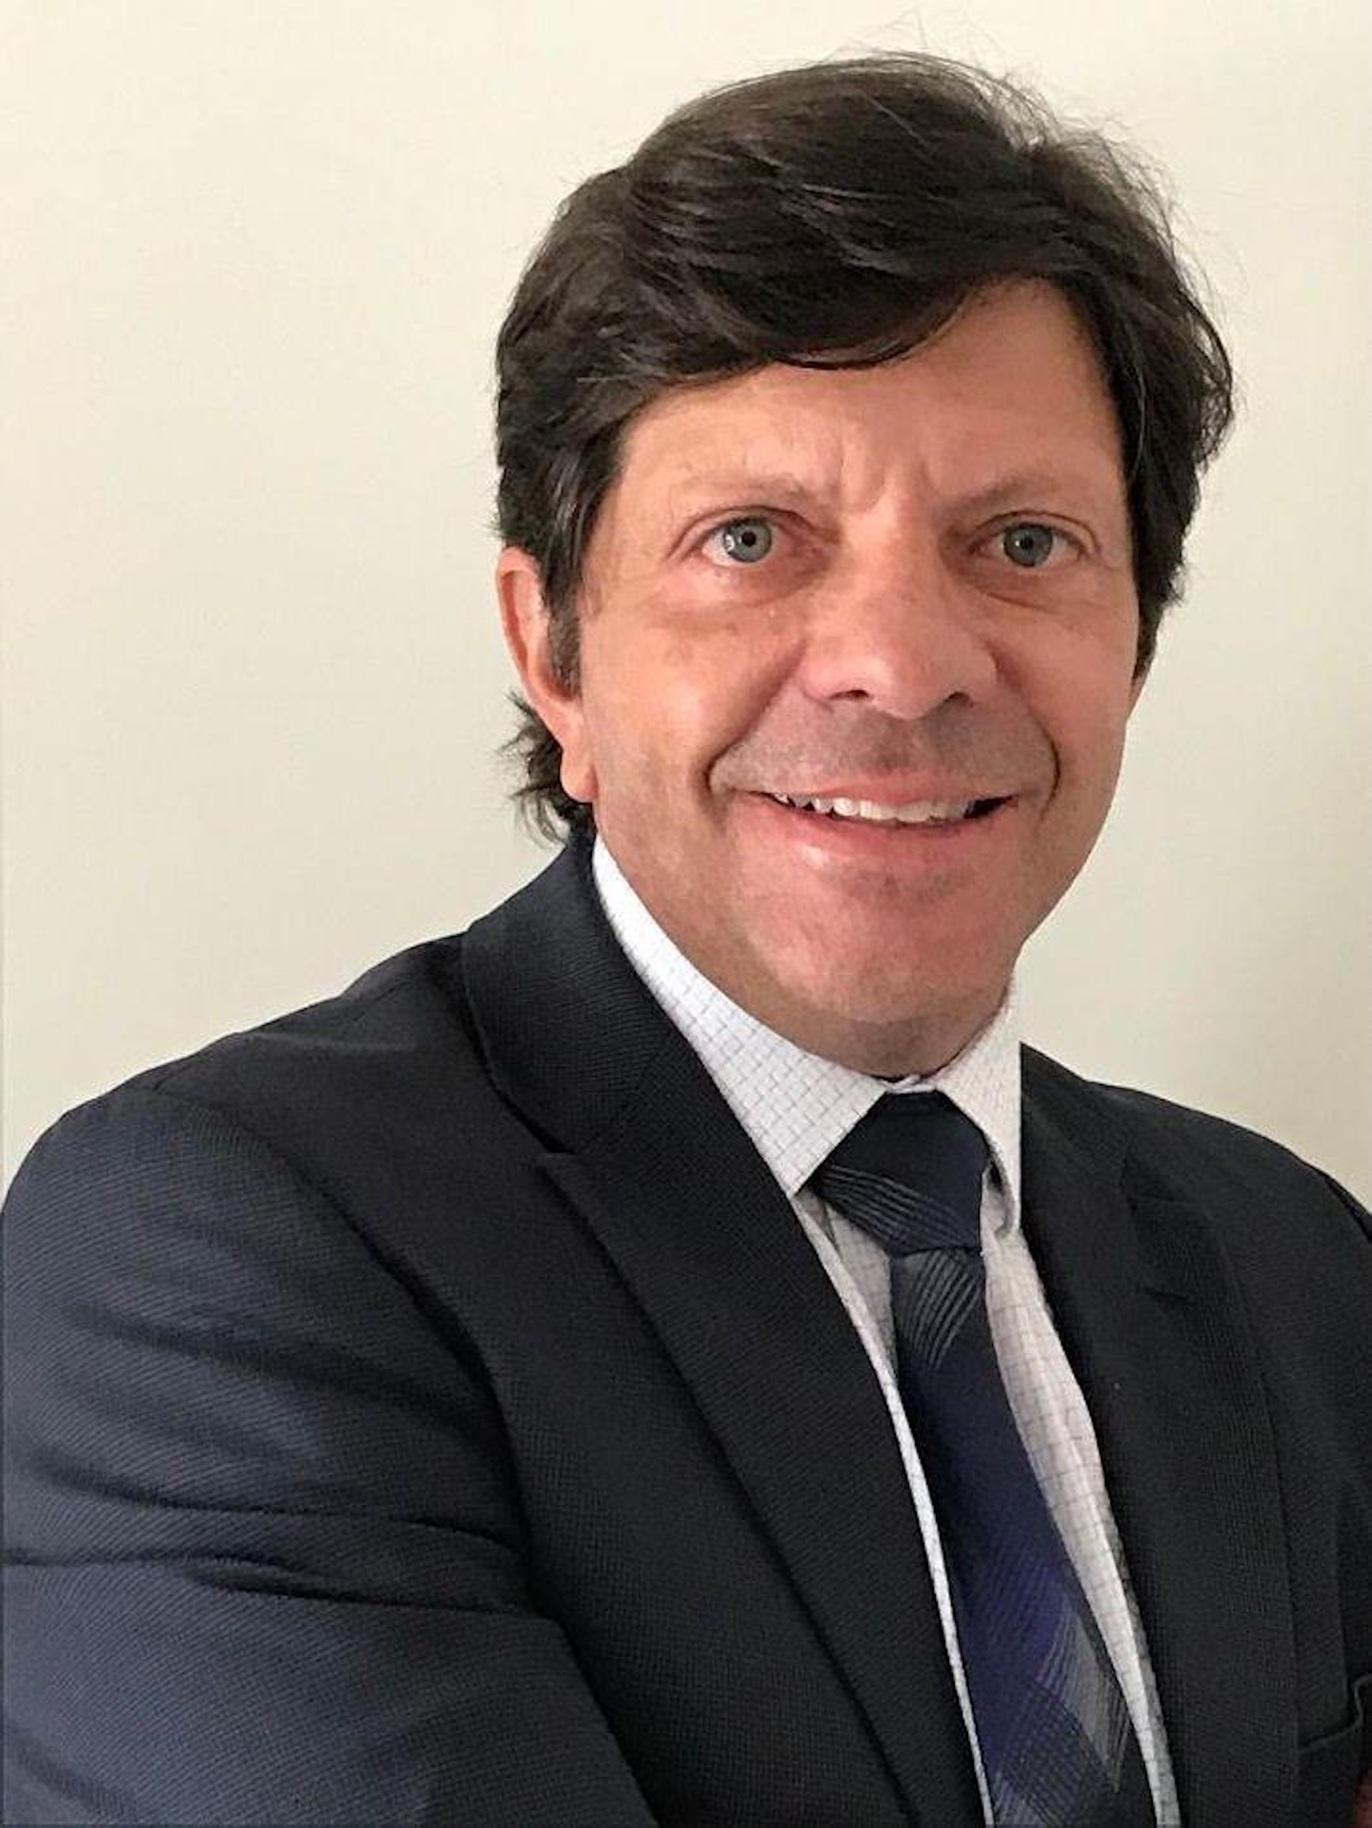
Geraldo Guazzelli, diretor da Netscout no Brasil, empresa líder global em gestão de desempenho e segurança. Foto: Divulgação/IEEE ()
A Crítica: O relatório anual da Netscout aponta o Brasil concentrando uma fatia alarmante dos ataques globais. O que esse dado revela sobre o nosso nível de exposição?
Geraldo Guazzelli: Hoje, 100% das cadeias produtivas giram em cima da internet. Até o telefone fixo e as transações de cartão de crédito dependem dessa rede. Ao trazermos essa facilidade, abrimos portas para o que chamo de “movimento anômalo”. Isso vai desde o hacktivismo — ataques por protesto ou vingança — até o crime organizado focado em ganho financeiro.
Nossa missão é prover total visibilidade. Monitoramos metade do tráfego IP global para identificar a formação de botnets (redes de dispositivos contaminados) antes que elas ataquem. Vimos recentemente ataques de quase 30 terabits, uma magnitude capaz de derrubar a infraestrutura de internet de países inteiros. O Brasil, por ter uma infraestrutura de comunicação robusta e uma população hiperconectada, está sempre no “Top 5”, tanto recebendo quanto originando ataques.
A Crítica: A Inteligência Artificial (IA) explodiu no último ano. Nesse tabuleiro, ela tem atuado como defesa ou como arma para sofisticar os ataques?
Guazzelli: Tem dois lados. Do nosso lado, a IA agiliza a interpretação de dados e a resposta a incidentes. Porém, ela também facilitou o lado do crime, permitindo que criminosos criem vetores de ataque complexos ou realizem engenharia social sofisticada. Tivemos um caso emblemático de uma IA sendo manipulada com uma “história triste” para gerar uma chave de licença de software válida. Além disso, vimos ataques a bancos brasileiros onde a IA foi usada para trocar os vetores de ataque em uma velocidade humanamente impossível de acompanhar manualmente. A IA elevou a barra: a defesa precisa ser automatizada porque o ataque já é.
A Crítica: Além do volume, a tática mudou. Hoje não se trata apenas de “derrubar” um site, mas de uma estratégia combinada. Como funciona essa mecânica?
Guazzelli: Antigamente, o foco era apenas interromper o serviço. Hoje, vemos o que chamamos de “Triple Play” ou extorsão tripla. O hacker invade a rede e fica lá dentro, “silencioso”, analisando a infraestrutura para encontrar arquivos valiosos.
A tática é cruel: primeiro, ele extrai esses dados. Segundo, ele encripta os servidores da vítima (Ransomware), travando a operação. O terceiro passo é a “cortina de fumaça”: ele lança um ataque DDoS (negação de serviço) massivo. Por que? Para que a equipe de segurança foque todos os esforços em “apagar o incêndio” da queda do site. Enquanto a equipe está distraída mitigando o ataque, o hacker está tranquilamente roubando os dados desses negócios e encriptando as máquinas.
A Crítica: Trazendo para a nossa realidade amazônica: estamos vendo uma expansão da digitalização em saneamento e energia. Esse avanço tecnológico expõe serviços essenciais da região?
Guazzelli: Sem dúvida. O custo do empreendedorismo na infraestrutura é altíssimo. A tecnologia entra para otimizar projetos, mas ao conectar uma empresa de águas e esgotos à rede, você abre portas para ataques. Uma concessionária (utility) precisa de um Centro de Operações de Segurança não porque esse é o business dela, mas porque a operação depende de softwares.
Além do risco de ataque, há a questão da perda de receita. Hoje, conseguimos monitorar fraudes e “gatos” de energia remotamente. O desafio dos gestores é entender que a segurança cibernética traz retorno sobre o investimento ao evitar perdas e interrupções que afetam a população.
A Crítica: Além do risco de “apagar”, existe um custo invisível nesses ataques?
Guazzelli: Exatamente. Um ataque gera tráfego, e tráfego consome energia e processamento. Mas existe também muito tráfego “espúrio” ou inválido nas redes das empresas — lixo digital que a empresa paga para processar. Nossas ferramentas limpam isso. Ao bloquear pacotes inválidos, a empresa deixa de investir em infraestrutura desnecessária para processar “lixo”. O grande desafio hoje para os diretores de tecnologia é provar que a segurança não é apenas um custo, mas uma forma de otimizar o negócio.
A Crítica: Para um empreendedor ou gestor que entende o risco, mas teme a complexidade técnica, como funciona o processo de implementação de segurança digital? Estamos falando de meses de adaptação?
Guazzelli: Pelo contrário, o processo é ágil. A primeira etapa é uma consultoria: em poucas horas de conversa e troca de informações, fazemos uma análise prévia da rede digital da empresa. Em dois ou três dias já temos um diagnóstico inicial.
O segundo passo é o que chamamos de POC (Proof of Concept ou Prova de Conceito). Nós instalamos um equipamento (físico ou virtual) que monitora o tráfego que entra e sai da empresa. Em cerca de duas semanas, já temos uma amostra estatística robusta. Conseguimos entregar um relatório detalhado dizendo: “aqui você tem tráfego inútil”, “aqui você sofreu uma tentativa de ataque”, ou “aqui sua aplicação falhou e seu cliente não conseguiu completar a compra”.
A Crítica: Hoje, muitas empresas operam de forma híbrida — parte no escritório, parte na nuvem (Cloud). A solução consegue cobrir esses “pontos cegos”?
Guazzelli: Sim, a visibilidade é de 100%. Nós instalamos “sondas” (probes) virtuais que analisam o tráfego entre os servidores, as aplicações e a nuvem. É como se fosse uma rede privada virtual que nos permite ver tudo.
Conseguimos chegar num nível de detalhe impressionante. Posso dizer ao gestor: “No dia tal, hora tal, o cliente tentou acessar seu aplicativo para pagar uma conta e o sistema não respondeu”. Isso não é só segurança, é qualidade do serviço. Se a aplicação falha, o cliente vai embora e a empresa perde receita. Nós identificamos exatamente onde e por que isso aconteceu.
A Crítica: O custo de tecnologias de ponta costuma ser uma barreira. Como você convence o diretor financeiro de que investir em visibilidade e segurança não é apenas uma despesa?
Guazzelli: Nós não nos posicionamos como vendedores, mas como consultores. Às vezes, chegamos a dizer ao cliente que ele não precisa de determinada solução naquele momento. A chave é o ROI (Return on Investment ou Retorno sobre Investimento).
O desafio dos gestores é mostrar que a tecnologia é parte do negócio. Quando nossas ferramentas limpam o tráfego “lixo” da rede, a empresa deixa de gastar com infraestrutura desnecessária. Quando identificamos transações falhas, ajudamos a recuperar vendas. Invariavelmente, quando apresentamos o business case, a implementação se paga em menos de um ano apenas com a otimização e a recuperação de receitas que estavam se perdendo pelo ralo da ineficiência ou da fraude.